Network
什么是VLAN?广播域、分区与访问控制
10
1 月
1 月
数据传输的基础概念
在常见以太网中,同一 VLAN 内通常属于一个二层广播域。除面向特定目的地址的单播外,广播帧会在相应广播域内传播;整个企业 LAN 不一定只有一个广播域。
某些协议会使用广播,例如 IPv4 ARP 通过请求来解析同一链路上的 IPv4 地址对应的 MAC 地址;并非所有网络协议都依赖广播,IPv6 邻居发现使用不同机制。
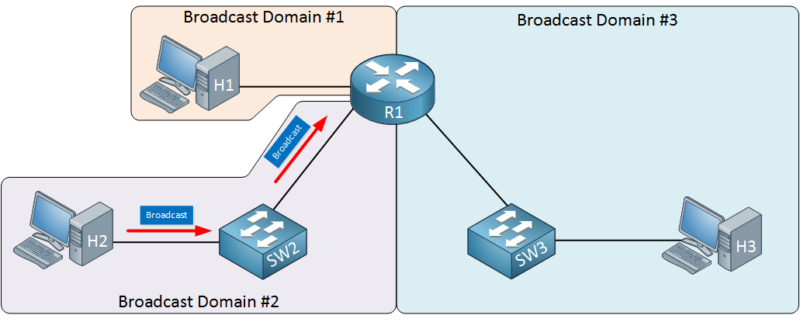
单一广播域扩大时,广播流量及终端处理开销可能增加,但性能是否明显下降取决于流量、设备、拓扑和协议,不能只按“数百台电脑”认定必然变慢。
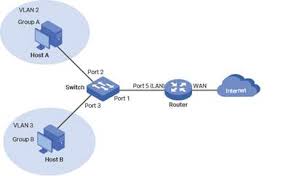
VLAN(虚拟局域网)可将交换网络划分为多个逻辑二层广播域。同一 VLAN 可跨支持相应配置的交换机延伸,不要求连接同一物理设备;不同 VLAN 之间通常通过三层路由及访问策略通信。VLAN 与 IP 子网是相关但不同的概念。下文介绍两种成员分配方式,并非全部 VLAN 技术的唯一分类。
静态 VLAN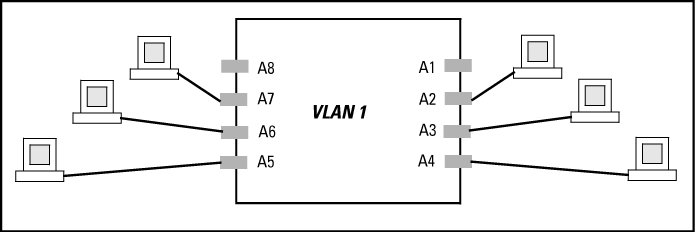
静态或端口型分配通常在交换机接口上配置接入 VLAN。不同 VLAN 的二层广播分开,但不代表具有独立物理网络的全部安全属性。跨 VLAN 通信需路由器或三层交换机等设备,并按需要配置防火墙/ACL;中继、原生 VLAN 及端口配置也须正确。
动态 VLAN
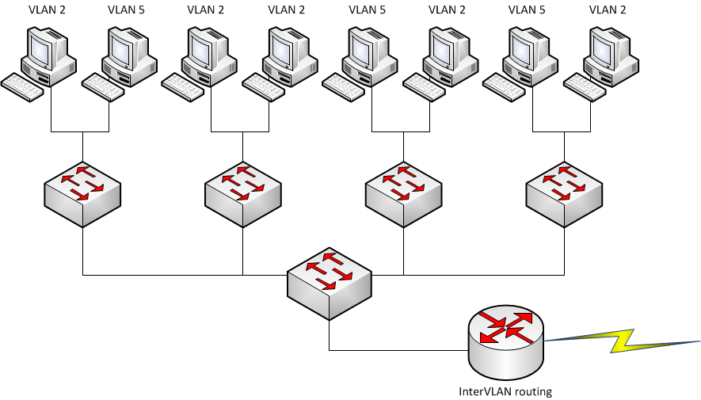
历史上的 MAC 地址分配方式可通过 VLAN Membership Policy Server(VMPS)查询成员关系,但这不是现代动态 VLAN 的唯一或必需方案。当前设备也可能通过 802.1X、RADIUS 或其他受支持策略分配 VLAN,须核实设备与认证设计;MAC 地址可被仿冒,不能单独作为强身份认证。
VLAN 的作用与限制
- 可限制广播在各广播域内传播,有助于管理流量和故障范围,但不会自动增加物理带宽或保证不拥塞。ARP 等协议会使用广播;IPX/SPX 属于历史协议示例,不应当作当前所有 TCP/IP 应用都定期广播的依据。
- 可按会计、财务、人事或其他业务划分网络范围,再配合身份验证、最小权限、ACL/防火墙、必要加密及监测保护数据。VLAN 本身不保证保密,也不能阻止所有未授权访问或跨区攻击。
Pingback: What Is a Firewall? How It Works and Why Businesses Need One
Pingback: RJ45 Color Code: T568A vs T568B Wiring Explained