Network
防火墙是什么?企业防火墙类型与部署指南
11 月
企业讨论 IT 安全时,经常会提到 防火墙。但不少企业经营者并不清楚:防火墙具体做什么,与杀毒软件或现有路由器有什么区别,小型企业和工厂是否需要部署?
本文以通俗方式介绍防火墙的定义、工作原理、主要类型及企业部署步骤,帮助判断自身网络应从哪里开始规划。如需团队协助设计与安装,可查看我们的 企业防火墙安装 服务。
防火墙是什么?
防火墙是一种按照既定规则 控制网络之间或主机网络通信流量 的设备或软件。可以把它理解为公司大门的安保人员:根据访问条件检查进出通信,并决定允许还是阻止。
实际部署中,网络防火墙常位于内部局域网(LAN)与互联网之间,也可隔离不同内部网络,例如将财务部门与访客 WiFi 分开,或将工厂设备网络与办公网络分区。
防火墙不能替代杀毒软件。终端防护主要保护各台计算机;网络防火墙主要控制其所在路径上的网络通信,两者应配合使用。
防火墙如何工作:主要类型
防火墙技术经过多代发展,不同类型检查流量的方式和深度有所不同:
- 包过滤:按规则检查数据包的源 IP、目的 IP、端口和协议。基本包过滤通常开销较小,但不跟踪完整连接状态。
- 状态检测:记录连接状态,判断传入流量是否属于内部设备已建立连接的响应。与单独检查数据包相比,可提供更多上下文,但仍须正确配置规则。
- 代理/应用网关:作为中间节点,代表设备收发通信,可在应用层检查流量,但需要相应计算资源,并受协议及配置限制。
- 下一代防火墙(NGFW)与统一威胁管理(UTM):可集成应用控制、入侵防御(IPS)、网页过滤、恶意软件检测、VPN,以及按授权和配置启用的 SSL/TLS 加密流量检查。实际功能取决于型号、许可及策略;FortiGate 是这类产品的例子。
硬件防火墙与软件防火墙
所谓 软件防火墙 ,包括在计算机上运行的主机防火墙,例如操作系统内置功能。主机防火墙主要保护该主机;软件也可以以虚拟网络防火墙形式部署,并非只能保护一台电脑。
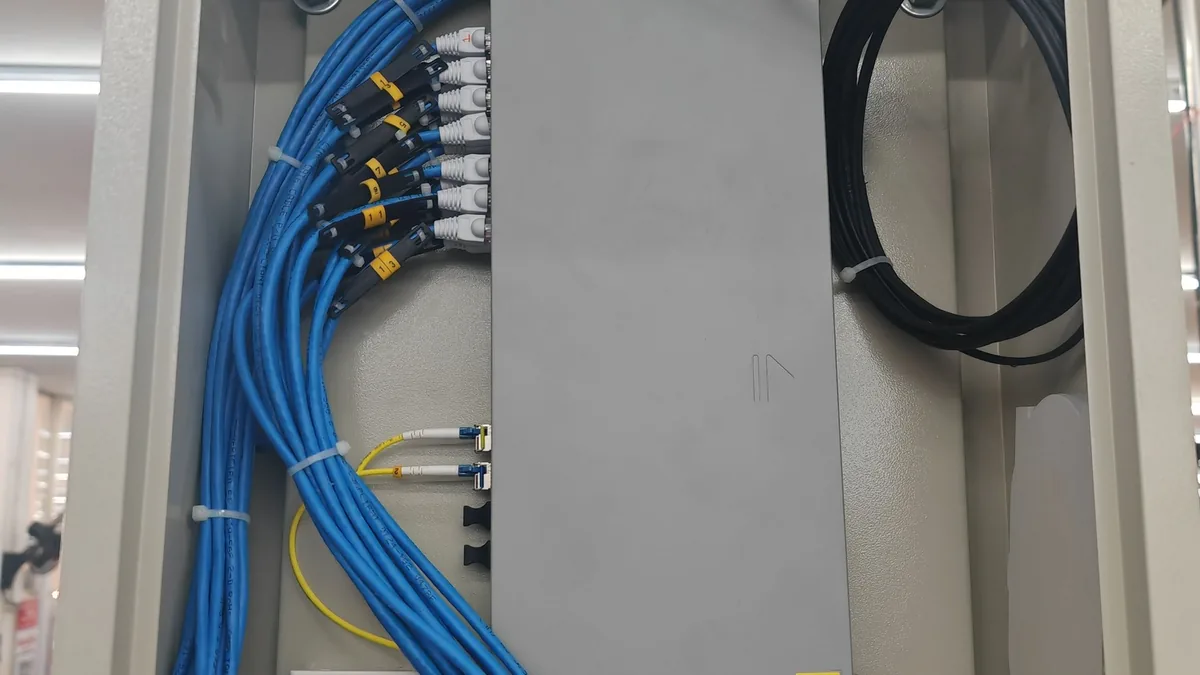
所谓 硬件防火墙 ,通常是部署在网络边界的专用设备,集中管理经过它的流量。按型号及许可可支持分支或远程办公 VPN、网络分区和日志;绕过该设备的通信不会自动得到检查。
对拥有多名用户、服务器或多个场所的企业,常见做法是在网络边界部署专用或虚拟防火墙,同时启用计算机上的主机防火墙,具体方案按风险和网络结构确定。
哪些情况应评估企业防火墙?
- 目前只使用互联网运营商提供的路由器,且无人管理其安全设置。
- 网络中有服务器、共享文件、会计软件或客户数据库。
- 员工需要远程访问,或多个分支之间需要互联。
- 访客或客户 WiFi 与员工共用同一网络。
- CCTV 摄像机、生产设备或 IoT 设备接入网络。
- 需要按工作策略管理网站与应用访问。
- 需要记录网络使用日志以便后续审查。
如果符合其中多项,应评估合理规划的防火墙与网络分区。防护效果取决于策略、维护和终端安全等因素;例如可结合 VLAN管理不同网络。工厂场景还可参考我们的 工厂安防系统介绍。
企业部署防火墙的步骤
部署防火墙不是插上一台设备就结束,而应先理解企业的风险和需求。常见流程如下:
- 分析风险并识别问题。 首先明确哪些数据和系统需要保护,谁会从哪里使用,以及当前面临哪些问题。
- 制定安全策略。 明确允许及禁止的访问,例如哪些人员可访问服务器,以及访客只可使用互联网。
- 划分用户组与管理职责。 按部门或访问级别分组,并明确防火墙的管理负责人。
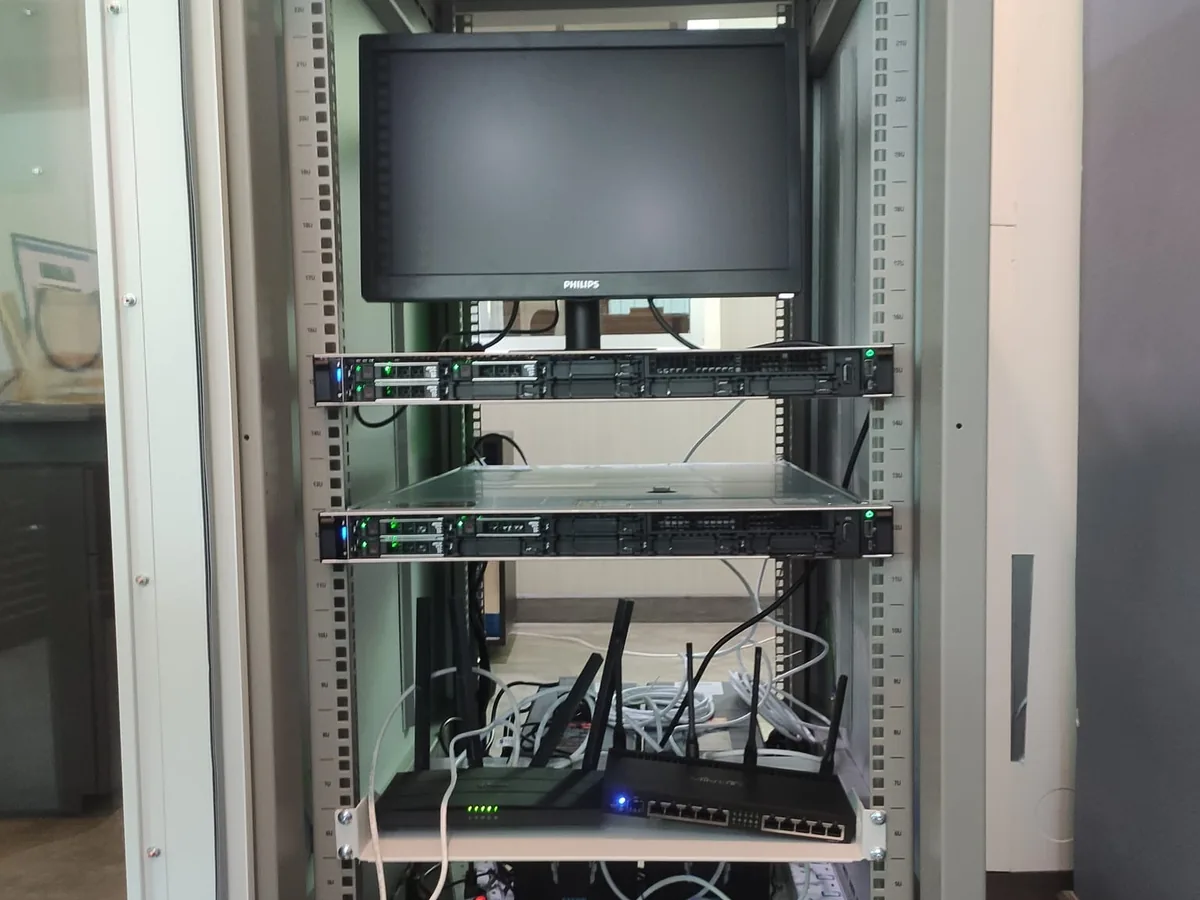
- 设计网络结构。 规划办公 LAN、服务器、访客 WiFi、CCTV 等区域,并按用户数量、带宽及启用功能选择容量合适的设备。
- 将策略落实为规则。 遵循最小权限原则,默认阻止未明确允许的访问,并核实业务所需的例外规则。
- 安装与测试。 安装设备、配置 VPN 和相关安全功能,并测试正常业务、访问控制及变更对日常工作的影响。
- 监控、维护与复核。 启用适当日志,更新固件及威胁特征库,备份配置,并随企业业务变化复核规则。
企业防火墙设备示例
NGFW 有多种品牌及型号。Fortinet FortiGate 产品系列中曾广泛用于中小型机构的例子包括 FortiGate 60F 和 FortiGate 100F。这些型号仅用于说明选型思路,并非当前采购推荐;采购前须确认供货、固件及厂商支持周期。容量应结合用户数、带宽、启用功能与扩展需求评估,深度检查可能降低实际吞吐能力。
除硬件外,还要考虑安全功能许可、更新及持续维护,这些与具体型号一样影响长期安全,不能只比较设备标称带宽。
常见问题
防火墙与杀毒软件有什么区别?
杀毒软件主要保护终端计算机,网络防火墙控制其所经过的网络流量。企业通常需要两者配合,不能互相替代。
路由器已经有防火墙,还需要另装吗?
应先核实路由器实际功能与配置,不能仅凭产品名称判断。部分基础路由器只有简单过滤;NAT 本身不等于完整安全防护。若需要 IPS、应用控制、网页过滤、审计或更细致的分区管理,可评估专用或虚拟防火墙。
部署防火墙的第一步是什么?
先分析企业风险并识别问题,再制定策略、划分用户组和编写防火墙规则,而不是先购买设备。
UTM 与 NGFW 有什么区别?
两者都可指集成多项安全功能的产品。UTM 常见于中小型企业的一体化安全设备,NGFW 更强调应用层识别与控制;现有产品功能可能重叠,应以型号、许可与实测能力为准。
需要企业防火墙或网络安全方案?欢迎联系:📞 致电 033-265-438 或 096-246-2324 📱 LINE: @Nicesystem 🔗 服务详情: 芭堤雅、春武里与罗勇防火墙安装